Cas 02 · Produit de sécurité
Sachez que votre site est sûr.
Puis laissez-le se réparer.
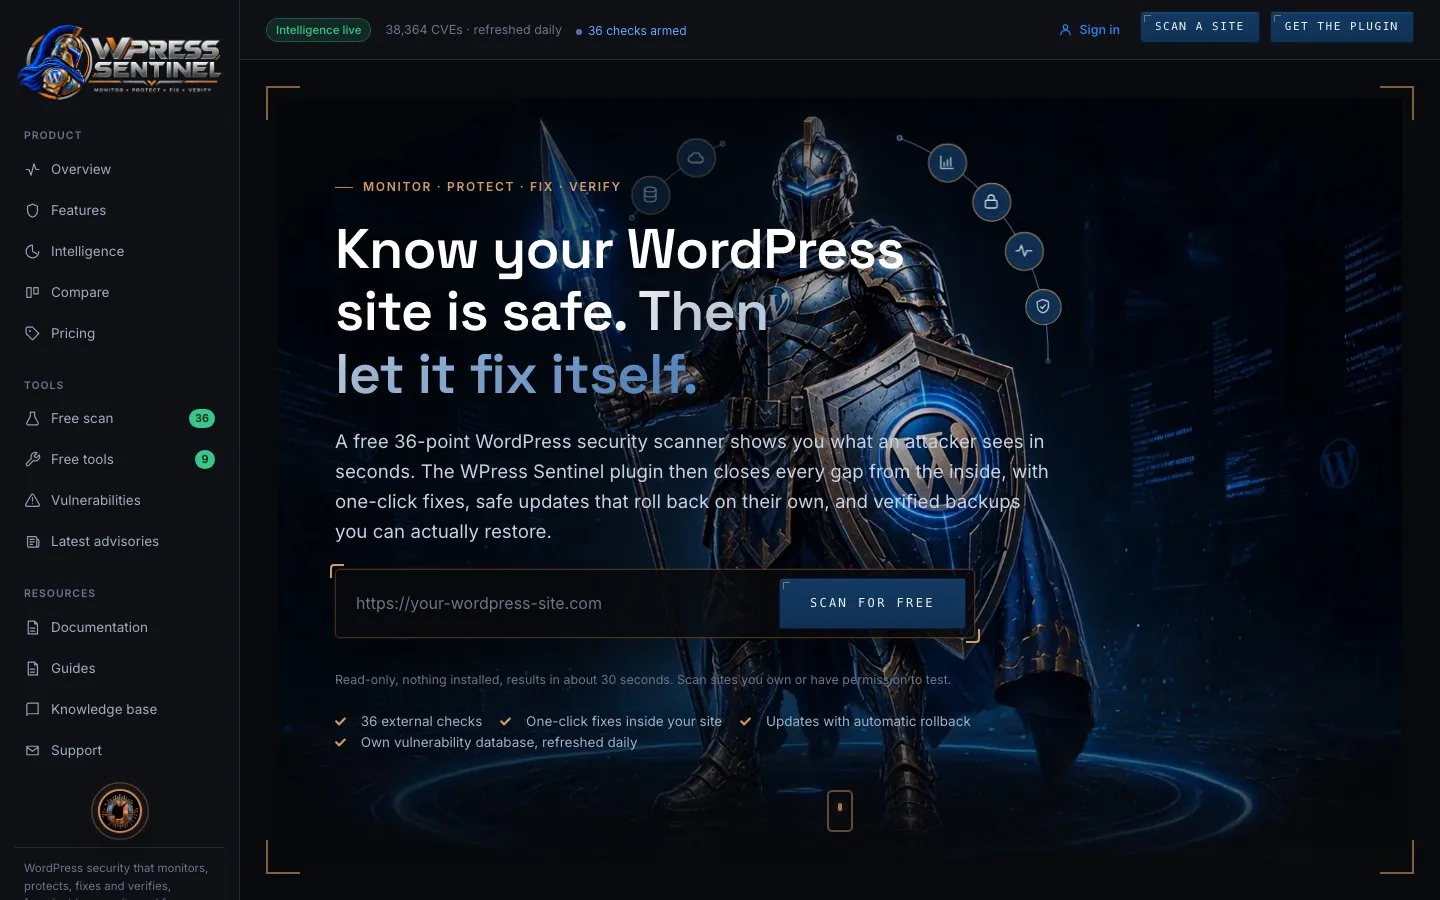
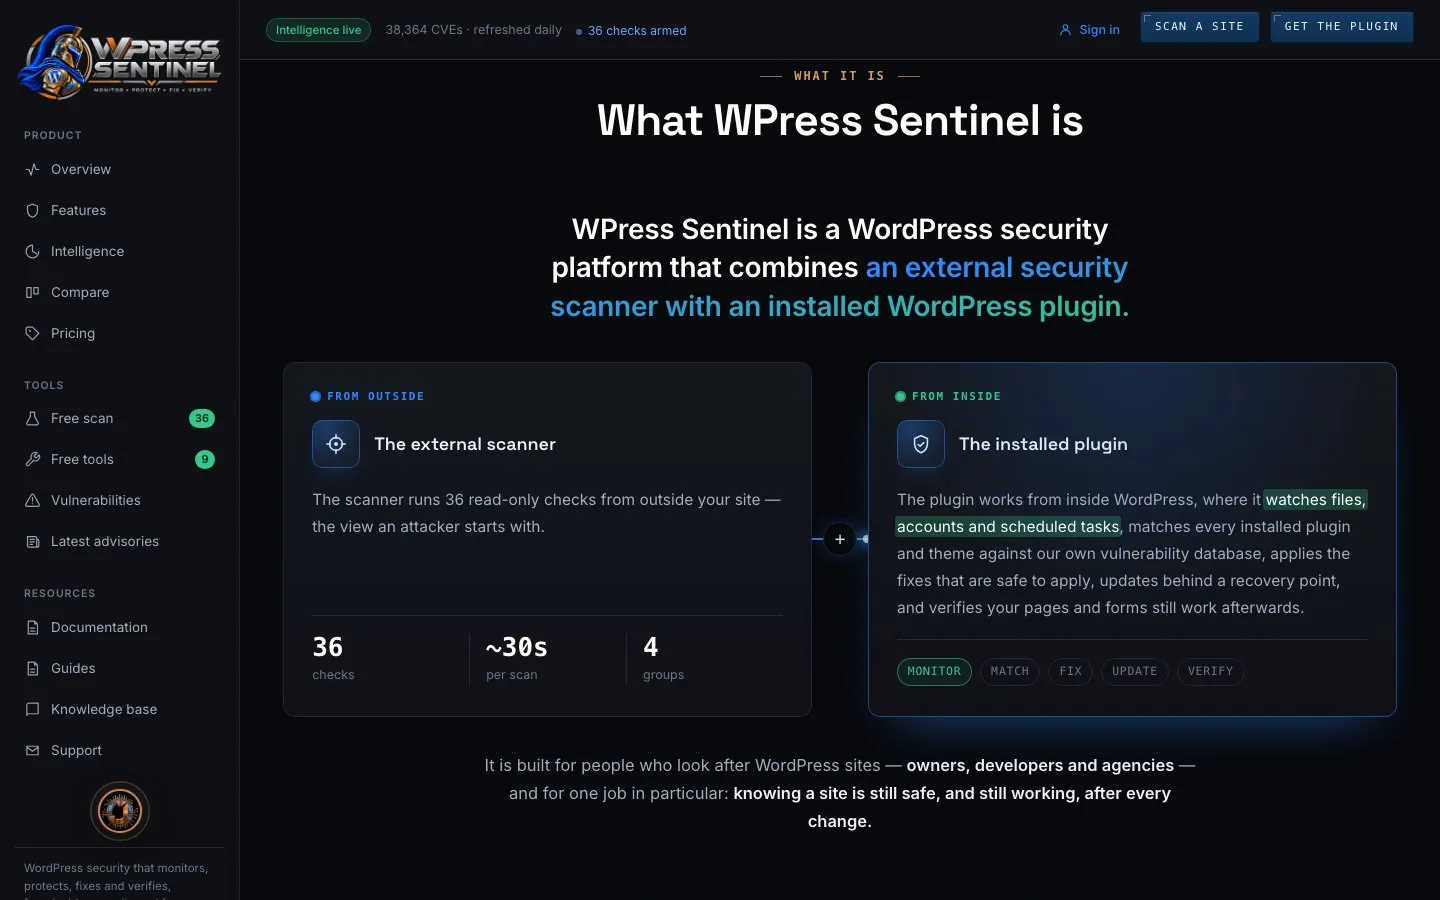
WPress Sentinel est la plateforme de sécurité WordPress que nous avons conçue, développée et lancée : un analyseur gratuit qui voit un site comme un attaquant le voit, et une extension qui referme chaque brèche de l’intérieur — puis prouve que le site fonctionne toujours.
- 01 // Rôle
- Produit · Ingénierie de sécurité · Marque · Site Web
- 02 // Plateforme
- Extension WordPress + analyseur externe
- 03 // Lancement
- 2026
- 04 // Statut
- En ligne — presssentinel.com
A Le mandat
La plupart des outils de sécurité WordPress s’arrêtent à un avertissement — ou affichent un crochet vert pour des vérifications jamais faites. Les propriétaires ne pouvaient toujours pas répondre à la seule question qui compte après une mise à jour : le site est-il encore sûr, et fonctionne-t-il encore?
A.2 Ce qu’il devait faire
- 01Montrer au propriétaire ce qu’un attaquant voit — en quelques secondes, sans rien installer
- 02Faire de chaque constat un correctif applicable, et annulable
- 03Rendre les mises à jour sûres : un point de restauration d’abord, un retour en arrière si quelque chose brise
- 04Ne jamais dire que tout va bien quand rien n’a été vérifié
B · Signature
Trente-six vérifications. Un rapport.
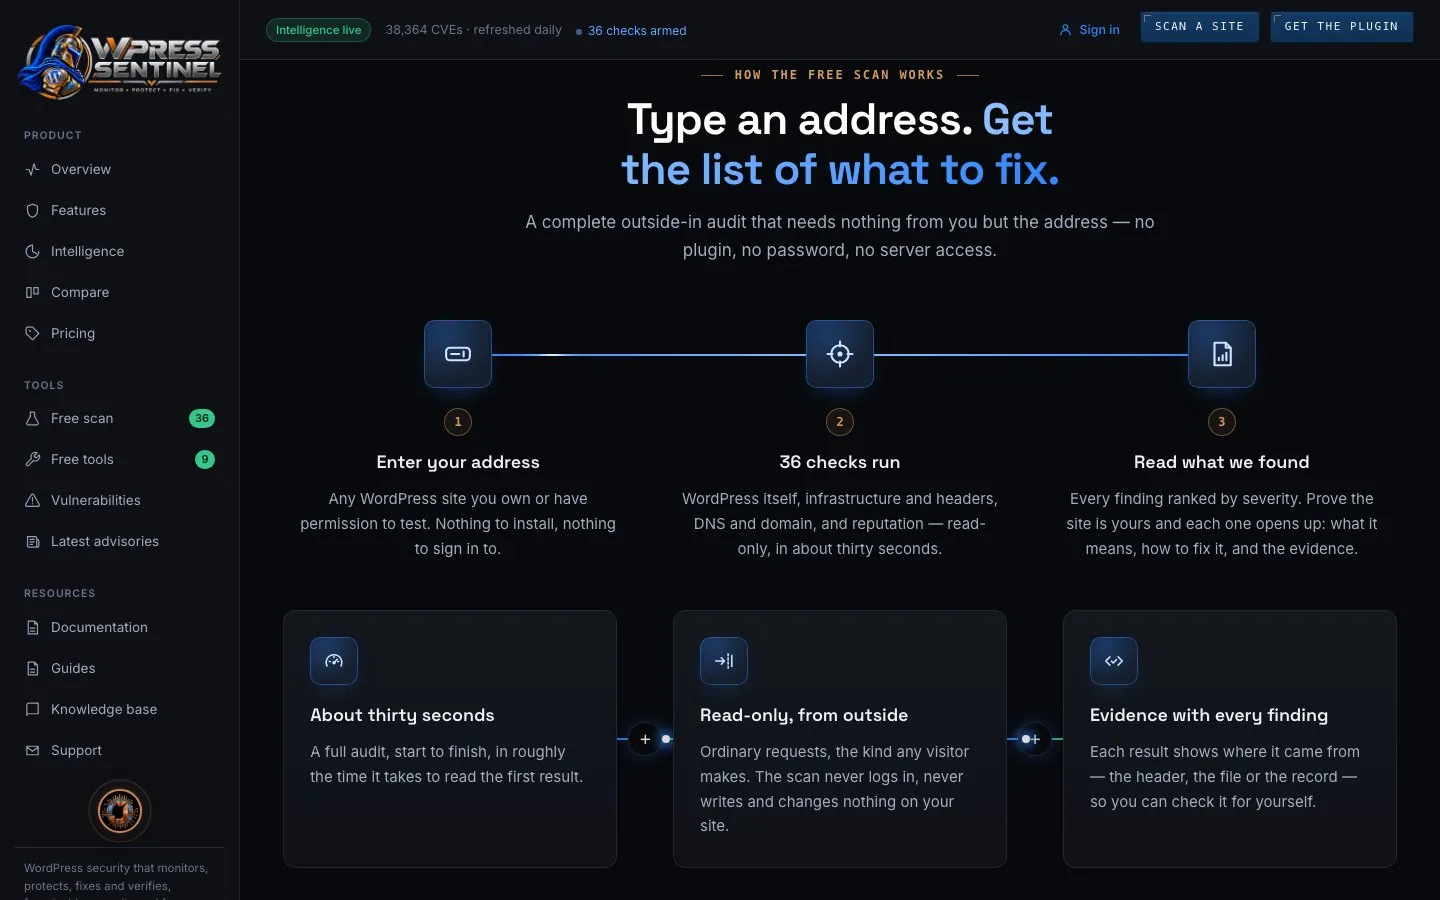
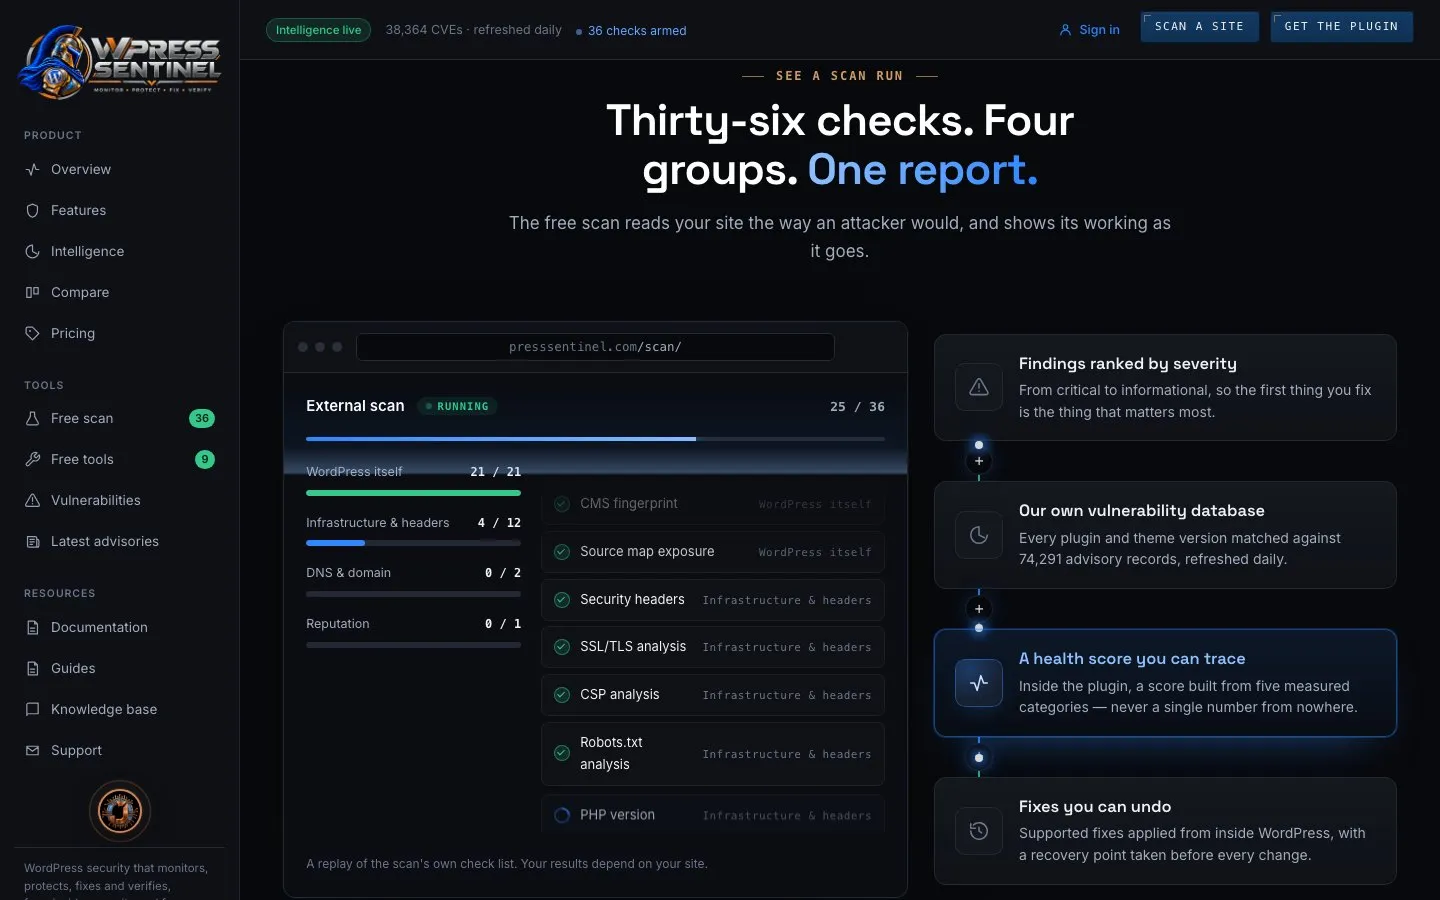
L’analyseur gratuit lit un site de l’extérieur — WordPress lui-même, infrastructure et en-têtes, DNS et réputation — et montre son travail au fur et à mesure. Voici sa vraie liste de vérifications.
WordPress lui-même21 / 21
Infrastructure et en-têtes12 / 12
DNS et domaine2 / 2
Réputation1 / 1
Constats — classés par gravité
- élevéEn-têtes de sécuritéAucun en-tête Strict-Transport-Security ni X-Content-Type-OptionsInfrastructure et en-têtes
- moyenPoint d’accès XML-RPCxmlrpc.php répond — amplification par force brute possibleWordPress lui-même
- moyenÉnumération des utilisateurs (REST)Noms d’utilisateur listés à /wp-json/wp/v2/usersWordPress lui-même
- faibleFichier readme exposéreadme.html révèle la version de WordPressWordPress lui-même
- faibleAnalyse CSPAucune Content-Security-Policy définieInfrastructure et en-têtes
- infoSecurity.txtAucun /.well-known/security.txtInfrastructure et en-têtes
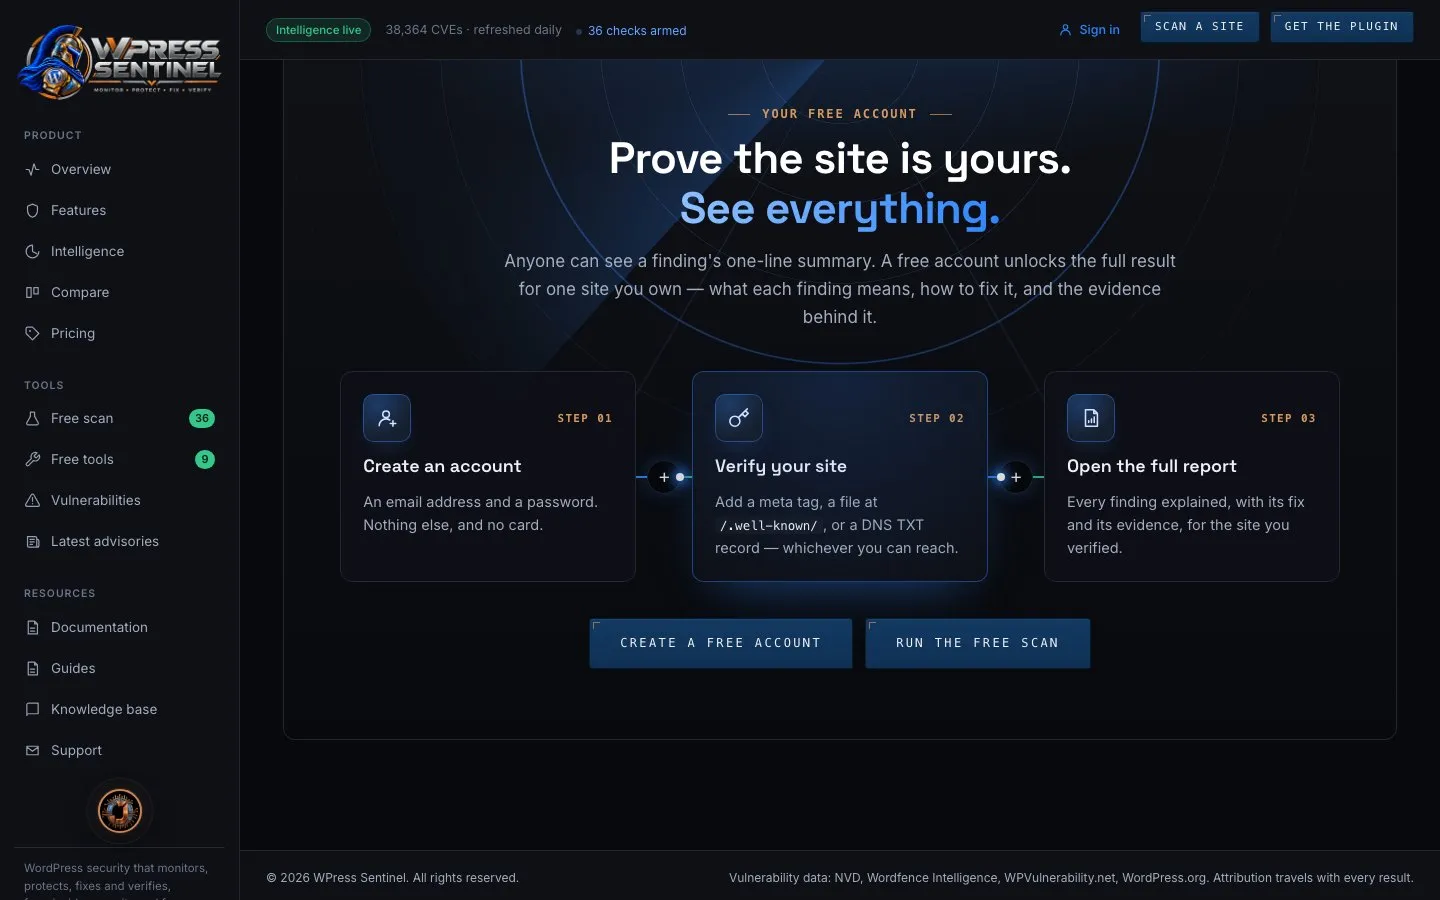
Confirmez que le site vous appartient et chaque constat s’ouvre : ce qu’il veut dire, comment le corriger, et les preuves.
La vraie liste de vérifications de l’analyseur, rejouée en accéléré sur un site d’exemple. Une vraie analyse prend une trentaine de secondes et ne modifie rien.
C · En ligne
Le produit, en ligne.
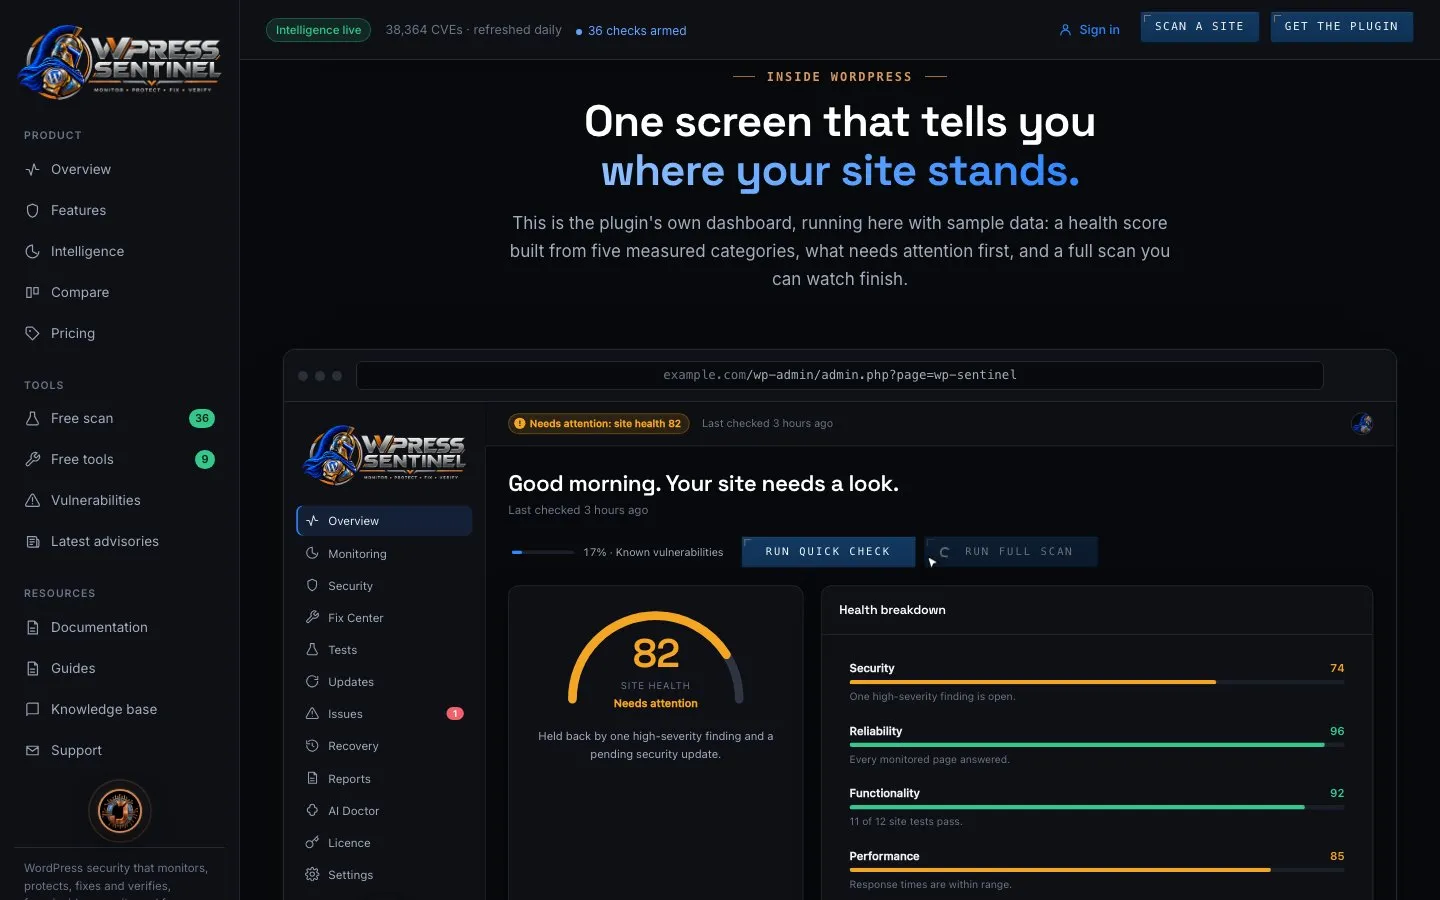
presssentinel.com — l’analyseur, l’extension et le renseignement qui les alimente, sur un seul site au style console. Choisissez un écran pour faire le tour.
D · Dans WordPress
Surveiller. Protéger. Corriger. Vérifier.
Une fois installée, l’extension boucle la boucle que l’analyseur ne peut pas boucler : elle surveille, compare chaque extension à notre propre base de vulnérabilités, corrige ce qui peut l’être sans risque, fait les mises à jour derrière un point de restauration — et vérifie ensuite que les pages et les formulaires fonctionnent toujours.
Choisissez un scénario pour voir la boucle.
- 01 · SurveillerFichiers, comptes, connexions et tâches planifiées — sous surveillance en tout temps.
- 02 · ComparerChaque version d’extension et de thème comparée à notre propre base de vulnérabilités, reconstruite chaque jour.
- 03 · CorrigerLes correctifs pris en charge s’appliquent en un clic — avec un point de restauration avant et une annulation après.
- 04 · Mettre à jourChaque mise à jour reçoit une note de risque de 0 à 100 et s’applique derrière un point de restauration.
- 05 · VérifierPages et formulaires testés après le changement. Si quelque chose est brisé, le changement s’annule de lui-même.
E · Fonctionnalités
Ce qu’il fait.
- 01Analyse externe en 36 points
- En lecture seule, une trentaine de secondes, rien à installer. Chaque constat est classé de critique à informatif.
- 02Notre propre base de vulnérabilités
- Chaque version d’extension et de thème installée comparée à des dizaines de milliers d’avis, reconstruits chaque jour.
- 03Centre de correctifs
- Les correctifs pris en charge s’appliquent en un clic depuis WordPress — chacun avec un point de restauration et une annulation.
- 04Mise à jour sécurisée
- Un processus en neuf étapes note le risque de chaque mise à jour de 0 à 100, lance les propres tests du site et revient en arrière tout seul.
- 05Un score traçable
- Une santé établie à partir de cinq catégories mesurées — jamais un chiffre sorti de nulle part.
- 06Des preuves pour les propriétaires
- Prouvez que le site vous appartient avec une balise méta, un fichier ou un enregistrement DNS, et chaque constat s’ouvre sur son correctif et ses preuves.
- 07Une surveillance qui reste privée
- Intégrité des fichiers, connexions, disponibilité, liens brisés, erreurs PHP et SSL — avec les IP de connexion conservées seulement sous forme de hachages salés.
- 08Docteur IA
- Un diagnostic en langage clair de ce qui ne va pas et pourquoi, avec la propre clé IA du propriétaire.
F · Ingénierie
Comment c’est bâti.
- 01
« Impossible à vérifier » n’est pas une réussite
Quand une vérification ne peut pas être menée à terme, Sentinel le dit. Un faux crochet vert est traité comme un bogue.
- 02
Signé et scellé
Les réponses de licence sont signées Ed25519, le coffre de sauvegardes se trouve hors de la racine Web partout où l’hébergeur le permet, et le détail des correctifs n’est remis qu’aux propriétaires vérifiés — contrôlé côté serveur.
- 03
Tient sur tout hébergeur
Les en-têtes de sécurité sont envoyés par PHP, ils restent donc en place sur les serveurs qui ignorent .htaccess.
- 04
Testé avant de sortir
Du PHP à typage strict et une admin React + TypeScript, contrôlés par analyse statique et par des tests unitaires, d’intégration et de charge — avec une chasse aux bogues avant chaque version.
Pile technologique
Système de marque
- Bleu Sentinel
#2F86FF - Bronze
#D39A63 - Fond
#08090C - Vérifié
#35C88A
G · Impact
En chiffres.
- 36
- Vérifications externes en une trentaine de secondes
- 74 291
- Avis de sécurité, actualisés chaque jour
- 9
- Étapes de chaque mise à jour sécurisée
- 5
- Catégories de santé mesurées
Données de vulnérabilités : NVD, Wordfence Intelligence, WPVulnerability.net, WordPress.org.